
Blog Lab
No te comas todas las cookies: la IA al servicio de la privacidad y la protección de datos ante el rastreo digital

David Martínez Álvarez
Broadband Communications and Distributed Systems, Universitat de Girona
-
Dolors Canals Ametller
Departamento de Derecho Público, Universitat de Girona
-
Eusebi Calle Ortega
Broadband Communications and Distributed Systems, Universitat de Girona


Se suele pensar que rechazar las cookies es suficiente para proteger nuestra privacidad. Sin embargo, la IA nos permite revelar que más de la mitad de las páginas web nos rastrean incluso sin nuestro consentimiento. La brecha entre lo previsto por la ley y la realidad técnica convierte, en la práctica, el derecho subjetivo a elegir en una mera ilusión.
Cada vez más, sin que apenas nos importe, vamos dejando rastro por Internet con la ayuda de unas migas de nuestra intimidad que facilitan a muchos desconocidos seguir nuestros tumbos por los infinitos caminos del ciberespacio, siempre, aunque no solo, en beneficio de la publicidad online y del análisis del comportamiento humano. Y ese rastreo lo vamos facilitando (lo sabemos bien) cuando nos comemos, sin más, todas las cookies.
Porque la aceptación de las conocidas galletas digitales implica el consentimiento expreso y voluntario a nuestro rastreo por las plataformas, redes y servicios en línea, salvo para algunas cookies concretas (Dictamen GPD 4/2012, de 7 de junio): las que nos permiten la entrada, la autenticación o identificación y la personalización de la interfaz (por ejemplo, la lengua de preferencia) como persona usuaria, así como las que nos ofrecen seguridad, las que facilitan la reproducción multimedia, las que equilibran la carga de un servidor web y, también, las galletas de complemento cuyo contenido nos permite ampliar funcionalidades (plug-ins) para intercambiar contenidos sociales con nuestros amigos en las redes sociales.
El mínimo régimen jurídico de la aceptación de las cookies, así como de otros rastreadores digitales, se encuentra en el Reglamento (UE) de Protección de Datos Personales de 2016 (RGPD), cuyo artículo 4.11 define el consentimiento de la persona interesada como la manifestación de voluntad libre, específica, informada e inequívoca, ya sea mediante una declaración o una clara acción afirmativa, para el tratamiento de datos personales que le conciernen. De acuerdo con el artículo 6.1.a del mismo RGPD, el consentimiento solo será lícito cuando la persona interesada haya dado su consentimiento para uno o varios fines específicos.
Por su parte, el artículo 5.3 de la Directiva ePrivacy de 2002, sobre privacidad y protección de datos en el sector de las comunicaciones electrónicas (que complementa el RGPD en este aspecto), obliga a los Estados miembros a velar para que únicamente se permita el uso de las redes de comunicaciones electrónicas con fines de almacenamiento de información o de obtención de acceso a la información almacenada en el equipo terminal de una persona usuaria a condición de que se le facilite información clara y completa,en particular sobre los fines del tratamiento de los datos, y de que el responsable del tratamiento de los datos le ofrezca el derecho de negarse a dicho tratamiento. Ello con la única excepción de que las cookies sean estrictamente necesarias para proporcionar el servicio requerido por la plataforma o servicio digital.
Así que la aceptación de las galletas digitales requiere un consentimiento libre, específico, informado e inequívoco por la persona usuaria de cualquier servicio digital, sin que se permita interpretar dicho consentimiento a través de banners preestablecidos; dicho de otro modo, comernos todas las cookies exige una acción afirmativa por nuestra parte bajo nuestra libre voluntad.
En este sentido fue clara la sentencia del Tribunal Superior de Justicia de 1 de octubre de 2019 (asunto C-673/17) cuando señaló que el consentimiento debe manifestarse de manera activa y no puede presumirse de la falta de acción de la persona usuaria, con lo que las casillas marcadas por defecto por el proveedor del servicio, de la que el usuario debe retirar la marca en caso de que no desee prestar su consentimiento, no constituyen un consentimiento válido a los efectos del RGPD, el cual exige un consentimiento activo. La misma sentencia señala que la Directiva ePrivacy 2002 no solo protege el derecho a la intimidad o privacidad y los datos personales; toda información almacenada en el equipo terminal de las personas usuarias de una red de comunicaciones electrónicas forma parte de la esfera privada de aquellas, la cual debe ser protegida de conformidad con el Convenio Europeo para la Protección de los Derechos Humanos y de las Libertades Fundamentales. Dicha protección se aplica a toda información almacenada en el equipo terminal, con independencia de si se trata de datos personales o no, y tiene como finalidad, en particular, proteger a las personas usuarias contra el riesgo de que identificadores ocultos u otros dispositivos similares puedan introducirse en su equipo terminal sin su conocimiento.
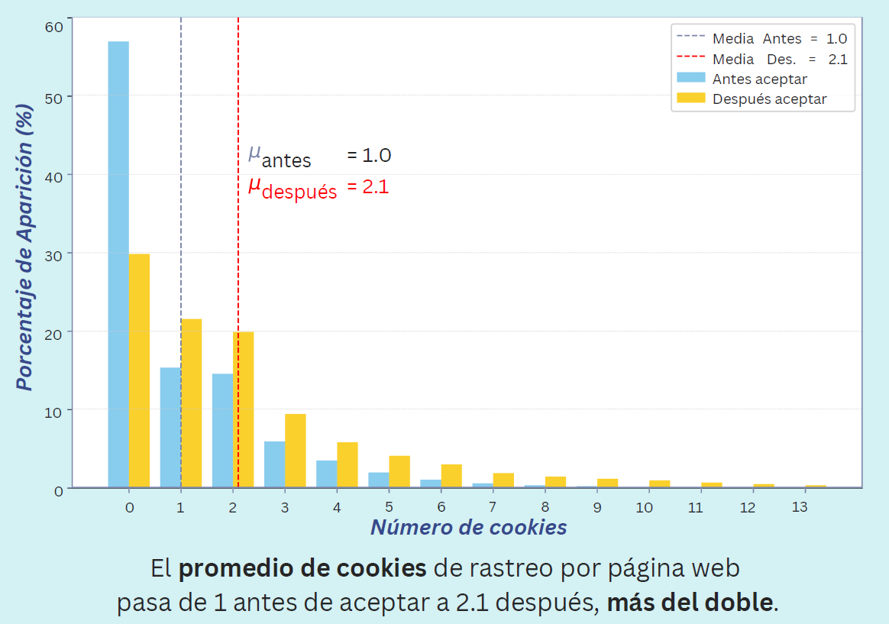
Y el problema va más allá de las cookies. El estudio evidencia un sistema de vigilancia digital completamente opaco, utilizado por los gestores de páginas web y plataformas digitales, sea de forma voluntaria o involuntaria. Ello se debe a que el mercado del rastreo está hiperconcentrado: solo diez grandes empresas tecnológicas son responsables de la mayoría de las infracciones detectadas, lo que amplifica el impacto de cada incumplimiento normativo a escala global dado que cada página web que haga uso de esas tecnologías de forma “gratuita” está recogiendo datos para esas empresas.
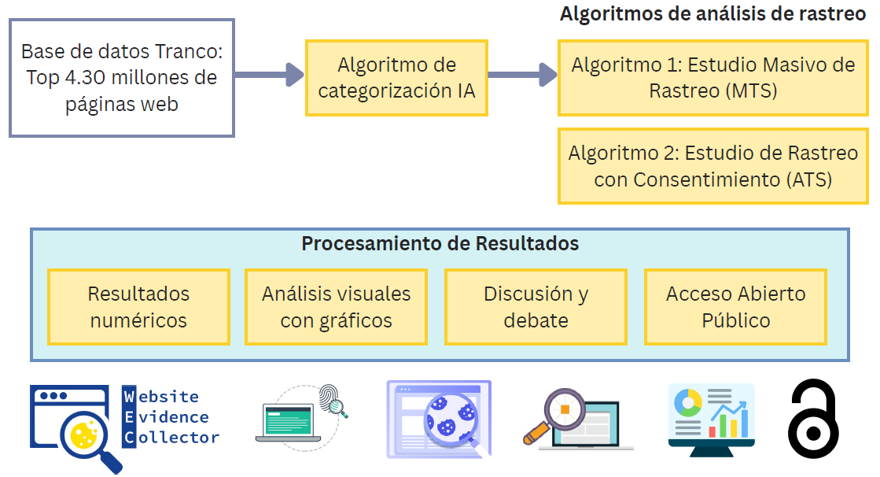
La verdadera innovación de la investigación es la metodología utilizada: un sistema automatizado pionero que es capaz de auditar, de forma masiva, la legalidad del rastreo web y ofrecer los resultados de las páginas web analizadas desagregados en una lista extensiva de 22 diferentes tipos de contenido basados en la lista de IAB Content Taxonomy, con una precisión de asignación de categorías proporcionado por un modelo de IA superior al 96%. Esta herramienta supone un cambio de marco de referencia, permitiendo una supervisión objetiva, basada en evidencias y con el alcance que el desafío digital exige.
Sin duda, los resultados alcanzados por la investigación son una llamada de atención contundente. Demuestran que la brecha entre la legislación y su aplicación técnica sigue siendo enorme. Garantizar la privacidad y la protección de datos personales requiere, en la actualidad, reforzar la supervisión con medios tecnológicos avanzados, exigir responsabilidad proactiva a los gigantes tecnológicos del rastreo digital y recordar que el derecho a elegir ser observado solo es real si el sistema está diseñado para respetarlo. La protección de datos personales y nuestra intimidad no puede ser un banner más.
Con miras a este reforzamiento de la supervisión del cumplimiento normativo, habrá que esperar a constatar qué modificaciones del mencionado régimen jurídico propone el paquete de reformas legislativas de la Comisión Europea conocido como “ómnibus digital” (noviembre de 2025), porque todo indica que, en materia de privacidad digital, el RGPD asumirá la regulación completa de las cookies y otras tecnologías de seguimiento en el entorno cibernético.
Los contenidos, opiniones o comentarios publicados en este sitio web son responsabilidad exclusiva de sus autores y no reflejan ni sustituyen las comunicaciones oficiales, visión o directrices de la AEPD.